显示标签为“[News]”的博文。显示所有博文

2008年8月7日星期四

[News]This blog is dead

by axis
2008-08-08
http://www.ph4nt0m.org

Dear all, axis here.

I'm very sorry to announce that this blog is finally dead today.

Because the Great Fire Wall(which is a project held by the Chinese gov) have banned most of the Chinese people to visit blogspot, and the number of our blog's visitors is decreasing.

Another reason is that the members of Ph4nt0m do not have enough time to update tips and papers. We all have much work to do. In China, it is hard to have an ease life until you have earned a lot of money. So we won't have enough spare time to do those things we like before we found some place to live.

The blog is dead, but Ph4nt0m is not, and is never going to. I finally deside to close this blog temporarily and hope to re-open it in the future. But this does not mean we won't write blogs any more. We stop to wrtie team's blog, but the members of us may write their own blogs.

Some of our friends like str0ke may get our recent news and sometimes the newest exploits and vulnerability advisories from our Planet(http://planet.ph4nt0m.org).

The Planet is one of Ph4nt0m's projects and it has collected lots of the most famous expects in Chinese Security Fields who write blogs. Of course it contains our members' blog.If you feel it is too slow to visit the Planet, you may use the google reader to track our feeds. You also can find our team members' blog from the "friend links" of this blog.

In a word, we always want to keep contacts with you, our friends, not here, but in the Planet!

And we will keep our security research continued , both for our spirits and better life. So, don't worry, Ph4nt0m is a team which has 7 years old and and won't die if I am here.


中文就不费神写了,一句话,以后看blog去planet吧,这里由于GFW的原因暂时没精力更新了!

2008年6月18日星期三

[News]Ph4nt0m Security Team WebZine 0x02

by axis
2008-06-18
http://www.ph4nt0m.org

今天,我们非常欣喜的宣布我们完成了第二期webzine的制作。这是许多人共同努力的
结果,汇聚了大家的心血。

在本期中,文章数比第一期多出了一倍,涉及的话题更广泛。同时我们开辟了一个新的
栏目:interview。以后每期都会对安全界的一些知名人士进行一些采访,让大家能够更加近
距离的了解牛人。

本期中有不少文章是投稿的作品,比如lisl03的关于绕过主防的shellcode、xy7的关于
xss检测的文章等。也是他们的支持,才使得webzine更有活力。

本期特别推荐的文章是《如何识别高级的验证码》,这篇文章可能对安全人员来说有点
难度,但是验证码的对抗却是以后非常重要的一个发展方向。此文主要值得我们借鉴的是怎
样的设计才是一种优秀的验证码。

还有rayhac(茄子宝)写的关于浏览器跨域问题的paper,他根据ghost页面的问题扩展讨
论开来,简单谈了谈浏览器跨域漏洞,最后更是给出了一个ie跨域0day。 同时他也将在blog
上发布另外一篇姊妹篇的文章,进一步完善他的跨域exploit。

提到茄子,不能不提新近成立的安全组织80sec,这是剑心创立的一个专注于web安全的
小团体,组织比较灵活,更近于社区的形式,本期摘录了80sec的两位成员的paper,感谢80sec
为webzine做出的贡献。

好文章很多,不一一点评了,把时间留给诸位看官。任何问题(包括投稿)可以联系
root@ph4nt0m.org

最后让我们欢迎PST的新成员dummy。

http://webzine.ph4nt0m.org

镜像地址(Mirror Address):
http://www.icylife.net/pstzine/0x02/index.html
http://www.80sec.com/pstzine/0x02/index.html
http://www.neeao.com/pstzine/0x02/index.html
http://www.cncert.net/pstzine/0x02/index.html

2008年5月15日星期四

[News]Debian灾难

by axis
2008-05-16
http://www.ph4nt0m.org

Debian OpenSSL包里的算法有问题,random number生成居然是在process pid里选取,导致生成key可穷举

以下摘自metasploit的blog
The Bug
On May 13th, 2008 the Debian project announced that Luciano Bello found an interesting vulnerability in the OpenSSL package they were distributing. The bug in question was caused by the removal of the following line of code from md_rand.c

MD_Update(&m,buf,j);
[ .. ]
MD_Update(&m,buf,j); /* purify complains */

These lines were removed because they caused the Valgrind and Purify tools to produce warnings about the use of uninitialized data in any code that was linked to OpenSSL. You can see one such report to the OpenSSL team here. Removing this code has the side effect of crippling the seeding process for the OpenSSL PRNG. Instead of mixing in random data for the initial seed, the only "random" value that was used was the current process ID. On the Linux platform, the default maximum process ID is 32,768, resulting in a very small number of seed values being used for all PRNG operations.


所有在2006.9月到2008.5.13的debian平台上生成的key均受影响。 debian很快修复了此漏洞,并给出了blacklists和自查工具。

攻击工具应该很快会出现,metasploit已经生成了key的数据库,可以用类似rainbow的方法去查询,也可以直接暴力破解ssh key。

现在就等worm什么时候出现了。

因为这个漏洞比较严重,所以特此记录,立此存照。

相关链接:
http://bugs.debian.org/cgi-bin/bugreport.cgi?bug=363516

http://bugs.debian.org/cgi-bin/bugreport.cgi?bug=363516

http://metasploit.com/users/hdm/tools/debian-openssl/

http://www.gossamer-threads.com/lists/fulldisc/full-disclosure/61666

http://www.gossamer-threads.com/lists/fulldisc/full-disclosure/61606

http://www.debian.org/security/2008/dsa-1571

2008年1月13日星期日

[News]幻影新气象,2008新的祝福

Dear,all

大家新年好,先补上2008迟到的祝福,感谢大家一直以来对幻影的支持!

在新的一年里,幻影也将陆陆续续的开展一些新的业务。

-------------------- 这是新年祝福的分割线-------------------------------------

首先是blog将持续一贯以来路线,争取发好文,新文,紧密跟踪安全趋势和动态。

其次就是邮件列表亦是重要发展的一项业务。目前邮件列表的注册用户已经超过了1000,并且每天都在持续增长中。

希望邮件列表能够在2008年成为一个大的安全社区,让这个社区成为中国安全界的中坚力量之一。

邮件列表目前启用了新的域名: http://bbs.ph4nt0m.org 也更方便大家记忆

接下来要报告大家的是,幻影已经恢复了新的首页,虽然很简单。

大家可以直接用域名: www.ph4nt0m.org 来访问我们的新首页。


在新首页中可以直接订阅邮件列表

我们的各项业务也在首页中有所体现

由于新首页使用的是google的服务,所以必须要求能够访问google,才能访问新首页。

---------------------------- 这是自豪的分割线 ------------------------------

在2008年,我们新开展了PLANET业务

PLANET是一个rss的聚合,以前kkqq曾经做过,但是他的planet后来由于种种原因夭折了。

幻影决定做一个PLANET,并且开展下去

大家可以通过域名: http://planet.ph4nt0m.org

来访问planet

目前planet里聚合了一些中国安全界的知名人士的blog。他们的blog有什么及时的更新,都会通过rss被planet抓取到。

如果planet里没有收集你的blog,你也可以在planet中提交。

我们希望在以后的planet升级版本里,制作一个英文版的planet,用以聚合国外知名人士的blog,让大家了解最新的安全动态和研究方向。

欢迎大家订阅我们的planet!

----------------------------- 这是充满希望的分割线 --------------------------

另外一项新的业务就是,webzine。

幻影决定办webzine,就是网络杂志。 我们将制作一个完全免费的非商业性的杂志,关注于安全的所有方面。

文章以高、精、新为主。一年四期左右,也是为了保证质量。

Webzine面向所有人征稿。 更具体的细节可以访问: http://webzine.ph4nt0m.org

Phrack是我们心目中不灭的圣火,我们不奢望能像phrack一样影响深远,但phrack是我们前进的方向,我们希望webzine能好好

发展,照亮安全界的一方水土。

-------------------- 这是客户第一的分割线 -----------------------

除了以上说的,我们还利用google自定义搜索服务,定制了针对安全界的搜索。

这项业务我暂时定名为:Ph4nt0m Security World Search Engine

大家可以通过 http://search.ph4nt0m.org 来进行访问,在首页上也可以直接搜索该服务


这个搜索是针对安全技术的,精简了搜索范围,就是说你在这里搜索的都是安全网站里的内容,不会有乱七八糟的网站搜索结果进来干扰你。

希望这项业务能够给大家带来最好的搜索体验。

我们也欢迎大家加入一起来扩大搜索范围。

---------------------- 这是合作的分割线 ------------------------

最后,我们还不定期的有些Projects, 目前正在进行中的Project是superhei的XSSDB项目,似乎他已经完成了一个版本的开发,这个项目是

旨在建立一个XSS Payload的framework,让大家可以更加方便快捷的构造XSS Payload。

大家可以直接联系他获取更多的信息。

希望大家有什么好点子都可以和我们共享,一起开展一些新的projects!

---------------------------- 这是友好的分割线 ----------------------------

幻影虽然是一个team,但是我们不局限于一个team。

我们希望以这个team为接口,建立一个社区,开展多项服务,让大家都加入到这个大家庭中来。

你也是幻影中的一员!

Enjoy Yourself Here!

刺

2008-1-14

2007年9月23日星期日

[News]写在六周年庆之后

by axis
2007-09-24
http://www.ph4nt0m.org

看到有这么多朋友庆祝幻影的6岁生日,心里很感动。

现在很多事情,与六年前相比,都变了。

人们开始变得急功近利起来,许多人也不再公布、分享一些技术成功。这与安全技术的商业化是分不开的。

做技术的人本身没有钱,但是技术却可以转化为钱,特别是攻击技术,可以转化为最锋利的刀,而防御技术,则可以转化为最坚固的盾。于是在这场没有硝烟的战场里,技术人员成为了各方大佬手中的锐器,坚盾。既然变成武器了,那么自然不能再出来说什么话,这也是技术人员的悲哀,为了生计,不得不去做那些武器。

6年前,hack.co.za没落的时候,正是幻影崛起的时候。我想很多新人可能都没听说过当年威名赫赫的hack.co.za吧。许多组织烟消云散,或是退居到二线了,不再像以前一样活跃在互联网中。像teso、lsd、thc这些组织,曾经一度叱诧风云,但是现在却几乎无人问津。

但是江山代有人才出,我们可喜的看到,在安全技术发展的同时,伴随着fuzz技术、客户端攻击技术的流行、web安全的兴起,安全圈子里涌现出了一批批新的“牛人”,他们为安全的发展做出了许多卓越的贡献,也是他们,在推动着安全技术前进的历史车轮。

然而,这一切,对于中国的hacker们来说,则更多的是一种技术上的追随,更有甚者,是一个看客。其实从我所了解的一些资料看来,我一直都认为中国的技术人员,在安全领域的研究,完全是处于世界领先水平的。可惜的是太多的优秀人材,成为了那些锋利的刀,优秀的研究成果,都被雪藏了。或者有些并不曾进入公众的视线,并不为人所知。

世界上对于安全技术讨论最为热烈的邮件列表,比如bugtraq,full-disclousure,这些都是英文的。出于语言壁垒,导致在全球安全技术研究领域内占了很大比例的Chinese Hacker们,很少参与到这些讨论中来,而更多的则只是被动的接受这些信息,这不得不说是一个遗憾,是我们的遗憾,也是全球安全技术研究领域的遗憾。所以出于一个契机,幻影才建立了一个中文的邮件列表,希望能够让中国的安全技术研究者,都参与到这个平台上来。

企业做大后,就要承担一些社会责任。出于同样的道理,在幻影历时6年,磕磕绊绊的走到了今天后,我也觉得,幻影应该为中国的安全界做些什么。

我相信,大多数技术人员,都并不富有。当初走上安全这条道路,我想大多数都是出于兴趣。说句实话,通过技术致富的人,很少。但是,我们研究,我们快乐!

幻影的文化是工程师文化。我们欢迎所有讨论和研究技术的朋友,我们反对所有浮躁的人。对于工程师来说,浮躁是最大的原罪。我们并不排斥从我们的技术中挖掘出商机的朋友,但是如果这里的技术帮助了你,请回报整个社区。

时至今日,在论坛关闭后,还能在这里见到这么多朋友,让我非常开心。也是因为你们的支持,才能让幻影继续走下去。幻影一直就是一个非常单纯的地方。我们一直没有商业化,以后也不会,我们甚至不会在页面上放任何广告。在这里,技术至上。

我们在blog上公布了许多研究成果,这样做的目的,是出于一种文化,出于一种责任。希望我们的方式,能够让大家认同我们的这种文化,并参与进来,不管你是否是幻影的core member。在这个社区里,愿意分享和讨论的人,一定会得到大家的尊敬。邮件列表,将不再是幻影的私家后花园,我希望各个team或者是个人,都能在这里发布他们的最新研究成果,并与大家分享。不管你的帽子是什么颜色,这里没人在乎,在乎的是你是否愿意show出你自己的技术。

希望7周年站庆时,能够看到更多令人振奋的技术成果,是来自“Chinese Hacker”!


写在最后:我们被“和谐”了,但是我们不“妥协”,有见过BlackHat“妥协”的吗?嘿嘿!

2007年9月18日星期二

[News]Ph4nt0m Security Team 6周年庆!

by axis
2007-09-18
http://www.ph4nt0m.org

不知不觉中,幻影已经走过6个年头了。幻影的成长经历,颇多坎坷。

所有幻影的兄弟姐妹们,不管你们是否还守着这片乐土,在我心中你们都是最棒的!

Thanks All!

2007年8月6日星期一

[News]Security Weekly Review(2007-08-07)

by axis
2007-08-07
http://www.ph4nt0m.org

许久没有更新blog了,不是没东西发,而是最近大家研究的东西都不太适合发出来,所以让blog沉默了一个星期。现在只好先来八卦一下,冲下人气,免得我们被大家遗忘了。

这个星期blackhat和defcon在拉斯维加斯胜利召开了,先庆祝一下,也对那位被美国拒绝入境的大牛表示一下感叹。

昨天FD上有个MJJ的发了个假的sudo的本地溢出,本天才一时眼神不好,也没细看直接编译运行了,结果丫挺的是一个覆盖自身,然后运行 rm -rf ~ / & 。幸好当时不是以root身份运行,不过也让我的所有测试文件全部丢失了,用luoluo巨牛的话来说,就是太恶毒了。我XXX FD的管理员,也没仔细审核就发出来了。同时表示一下惭愧。

最近出来了好几个比较猛的漏洞,比如imail的,比如firefox的,以致于在幻影邮件列表中讨论的那个ie的漏洞,不过我没细看,呵呵。

月底在北京召开XCON,这次是想报名去参加一下的,认识下北京的大牛们。本意是打算在xcon期间,趁着在北京人多,也搞个幻影的pstcon,目的是讨论exploit、shellcode技术,交换0day,不过云舒MJJ和luoluo巨牛似乎对吃海底捞更感兴趣一点,所以目前的想法是改吃饭了。不过如果有哪位大牛想参加我们这个小聚会,不妨联系下我们,入场费是0day一个。

另外前段时间和milw0rm交换了连接,在他们的link页加上了我们,也算是幻影国际化的第一步,我看了下,好像上面来自中国的team还只有我们一个。目前由于GFW河蟹的关系,我们的blog访问流量中,美国流量已经是中国流量的两倍了。目前blog的访问中,包括了100多个国家和地区,比一个小国的建立外交关系的国家数目还多,让我小小的得意了一把。

每次发布完exploit,然后看着blog访问量上涨,是我们最开心的事情。不过我不打算向GFW低头、妥协了,如果诸君真的喜欢看我们的blog,就自己找方法突破吧,代理、VPN、tor啥的,毕竟大家都是搞安全的,我们也没打算搞科普过。

最近在公司做Anti-Phishing的解决方案,可惜涉及到公司利益,所以不方便拿出来和大家讨论,不过若是哪位大牛有什么想法的,不妨一起探讨探讨。

漏洞年年有,今年特别多。今天就忽悠到这里了,请期待下一次的忽悠!

2007年5月26日星期六

[News]Phrack 64 Out!

by axis
2007-05-27
http://www.ph4nt0m.org

久违的phrack杂志又回来了,在FD上发表了第64期。phrack 63之后,迫于美国政府的压力phrack杂志被迫关门,现在,似乎换了个地方重生了。
http://phrack.org (如果不能访问则直接访问http://200.199.20.162/)

看到intro中的这段话,非常激动啊:

No, nothing is or was ever lost. Things change, security becomes a business, some hackers sell exploits, others post for fame, but Phrack is here, totally free, for the community. No business, no industry, no honey, baby. Only FREEDOM and KNOWLEDGE.

这也正是幻影提倡的精神!

No, Phrack is not dead. And will never die.
Long live to PHRACK.

向phrack致敬!

2007年5月24日星期四

[News]Uninformed Journal Release Announcement: Volume 7

Uninformed is pleased to announce the release of its seventh volume. This volume includes 3 articles on relating to exploitation technology and general research:

- Exploitation Technology: Reducing the Effective Entropy of GS Cookies Author: skape

- General Research: Memalyze: Dynamic Analysis of Memory Access Behavior in Software
Author: skape

- General Research: Mnemonic Password Formulas
Authors: I)ruid

This volume of the journal can be found at:

http://www.uninformed.org/?v=7

About Uninformed:

Uninformed is a non-commercial technical outlet for research in areas pertaining to security technologies, reverse engineering, and lowlevel programming. The goal, as the name implies, is to act as a medium for informing the uninformed. The research presented in each edition is simply an example of the evolutionary thought that affects all academic and professional disciplines.

- The Uninformed Staff
staff [at] uninformed.org

[News]Security Week in Review(2007-05-08)

by axis
2007-05-08
http://www.ph4nt0m.org

五一黄金周终于结束了,而我也从火星休假完毕,回到了地球。从今天开始,幻影的blog开始恢复更新。

那么这一个礼拜内,安全界又有哪些值得我们关注的新闻呢?这里我简述下我关注的一点东西,一家之言,欢迎大家补充。

漏洞方面:
1. ZDI-07-023: Apple QTJava toQTPointer() Pointer Arithmetic Memory Overwrite Vulnerability

http://www.zerodayinitiative.com/advisories/ZDI-07-023.html
这个漏洞又是和JAVA相关的。

2. PHP新版本 5.5.2/4.4.7 fix MOPB
http://www.php.net/releases/5_2_2.php
http://www.php.net/releases/4_4_7.php

新版本的PHP修补了MOPB中的漏洞

3. WordPress 漏洞若干
具体见milw0rm以及各大安全网站

4. Gimp buffer overflow


paper方面:
1. WinRAR 7z压缩包处理溢出分析和利用(by gyzy)
http://www.neeao.com/blog/article.asp?id=3410

漏洞是老漏洞了,不过这个漏洞利用起来有几个难点,这篇分析写的不错,推荐一下.

2. Windows Vista ISV Security
http://msdn2.microsoft.com/en-us/library/bb430720.aspx

全面介绍windows vista安全特性的文章,强烈推荐仔细阅读。

3. Hacking Web 2.0 - Defending Ajax and Web Services [HITB 2007 Dubai]
http://www.slideshare.net/shreeraj/hacking-web-20-defending-ajax-and-web-services-hitb-2007-dubai

很不错的一篇关于web2.0安全的ppt,值得好好看看


4. Debugging Application Security Vulnerabilities in Web.config Files
http://www.securitypark.co.uk/article.asp?articleid=26905&CategoryID=1


5. 云舒放出了dns vuln scanner的win版本代码
http://www.icylife.net/yunshu/show.php?id=419

再FUCK微软一下。

6. 最近zzzevazzz和大成天下有一场别开生面的关于文件保护软件的讨论,有兴趣的可以好好看看eva和wlj的blog。

顶eva一下 :)


八卦方面:
1. Digg This: 09-f9-11-02-9d-74-e3-5b-d8-41-56-c5-63-56-88-c0

最近沸沸扬扬的关于破解了HD-DVD,结果被封杀的新闻,digg最后在广大用户前让步了。


2. 听说www.neeao.com被黑了,并不曾亲见,八卦一下,纯属娱乐。

3. 云舒这个MJJ的QQ居然被盗了,真是常在网上飞,哪能不被黑!直接损失就是幻影exploit研究院的若干private exp和0day可能泄露,这个MJJ的!! >_<


幻影处在转型的重要时期,如果幻影对大家有过帮助,请看在一点香火情分上,在自己的blog或小站上加上幻影blog和邮件列表的链接,这样有助于提高我们的人气和影响力,纯属自愿,谢谢!

幻影的blog: http://blog.ph4nt0m.org
邮件列表: http://list.ph4nt0m.org

[News]Security Week in Review(2007-04-20)

by axis
2007-04-20

http://www.ph4nt0m.org

向josh学习,写点week review的东西。其实也就是杂谈一类。

在ani 0day刚过,又来了dns rpc 0day,这段时间以来,0day层出不穷。

昨天在真实环境中第一次捕获到dns rpc的攻击,这两天关于这个漏洞的蠕虫已经出来了。不知道这个蠕虫的效果如何,但是我觉得如果要攻击效果好的话,还是要与客户端漏洞结合吧,可能不少人都会利用之前的ani漏洞。

由于intranet环境中,MS的AD或者域都离不开DNS SERVER服务,而大部分内网出于省事或其他考虑,域控制器和DNS都没有分离,所以,这个漏洞针对内网简直就是一击必杀。控制了域控制器,就控制了整个域。

微软的补丁要等到5月才出,其实感觉这个太晚了,微软应该像ani一样重视这个漏洞,提前出个补丁。因为dns这个漏洞,攻击的是企业用户。现在的临时方案是修改注册表,禁用dns server的rpc,影响是无法通过rpc或者wmi远程管理dns,dns还是可以正常工作的。所以在甲方的朋友们,还是赶快好好做下防护吧!

另外最近的几篇paper,都很值得一看。比如韩国人写的绕过exec-shield的方法,其中还poc了如何远程绕过exec-shield。此外还有一篇写gcc4.1.1的安全新特性的paper,说明了gcc是如何加强对溢出的防范的。

今天还看到《Writing Secure Code for Windows Vista》出来了。writing secure code系列一直是我非常喜欢的书,希望这本能给我们带来些惊喜吧!

昨天在irc里,看到大家感慨安全越来越难做了,各种防护技术都越来越厉害,想要成功利用一个漏洞的难度也在提高。在当前的形势下看来,门槛在不断提高,但是好漏洞却一个接着一个的public,而且一出来马上就会被蠕虫化。blackhat和whitehat在这场无硝烟的战争中,已经到了白热化的地步。

不少人认为防护技术越来越成熟,以后就越来越难“混”了。但我对攻击技术的未来还是执乐观态度的,我觉得,只要不断有新的技术推出,就会不断的暴露出新的安全问题。纵观几千年的历史,没有什么技术或制度,是可以避免安全问题的。希望后来者能够继往开来,推陈出新,在新的技术领域中,抢先占领安全这块市场。

[News]Windows DNS RPC Remote Code Execution Vulnerability

by axis
Date: 2007-04-15

流传了一段时间的一个0day,今天微软终于报出来了。

http://www.microsoft.com/technet/security/advisory/935964.mspx

FrSIRT的公告

A vulnerability has been identified in Microsoft Windows, 
which could be exploited by remote attackers to take complete control of an affected system. 
This issue is caused by a stack overflow error in the Windows Domain Name System (DNS) Server's RPC interface implementation 
when processing malformed requests, which could be exploited by remote unauthenticated attackers to execute arbitrary code with SYSTEM privileges 
by sending a specially crafted request to a vulnerable system.

Note : This vulnerability is currently being exploited in the wild.


 Metasploit 已经出了一个POC,还会再继续完善。
dnspoc

[News]幻影论坛重新上线

幻影的首页和论坛已经于昨天晚上恢复了。
首页域名: http://www.ph4nt0m.org
论坛: http://www.ph4nt0m.org/bbs

blog和邮件列表将作为幻影的长期业务继续发展下去。
blog域名:http://blog.ph4nt0m.org
邮件列表域名:http://list.ph4nt0m.org
邮件列表也可以直接在首页订阅。

幻影的成长离不开大家的支持,谢谢!

刺
2007-04-12

[News]Google拼音输入法漏洞

by axis
2007-04-06
www.ph4nt0m.org

Google的拼音输入法出现了一个漏洞,该漏洞影响Vista。
该漏洞和当年的win2000上的输入法漏洞如出一辙。
在登陆界面通过热键切换出google 输入法,然后选择帮助--》跳转到url
然后就可以以system权限执行命令了。

建议vista用户暂时不要使用google拼音输入法.

[News]Microsoft Windows Cursor and Icon Format Remote Code Execution (0day)

就是最新那个ie 0day了,实际上利用方法不止是ie,用winhex等打开都会中,问题似乎是出在

user32.dll 的 loadcursorxxxxxxx ,函数返回时crash。

用资源管理器打开那个目录也可以触发,和以前的ms06-001 wmf漏洞有些相象,危害非常大。

Frsirt描述如下:

A vulnerability has been identified in Microsoft Windows, which could be exploited by remote attackers to take complete control of an affected system. This issue is due to a memory corruption error when rendering malformed cursors, animated cursors or icons, which could be exploited by remote attackers to execute arbitrary commands by tricking a user into visiting a malicious web page or viewing an email message containing a specially crafted ANI file.

Note : This zero-day vulnerability is currently being exploited in the wild.


Frsirt还把这个当钱卖,但是已经在网上有人公开生成器了。

http://www.hackeroo.com/read.php?tid-3014.html


另外,这个漏洞是影响VISTA的!

Affected Products

Microsoft Windows 2000 Service Pack 4
Microsoft Windows XP Service Pack 2
Microsoft Windows XP 64-Bit Edition ersion 2003 (Itanium)
Microsoft Windows XP Professional x64 Edition
Microsoft Windows Server 2003
Microsoft Windows Server 2003 (Itanium)
Microsoft Windows Server 2003 Service Pack 1
Microsoft Windows Server 2003 SP1 (Itanium)
Microsoft Windows Server 2003 x64 Edition
Microsoft Windows Vista

Microsoft Internet Explorer 6
Microsoft Internet Explorer 7

[News]Month of PHP Bugs

Month of PHP Bugs 开始了!

今天SE已经发布了第一弹

http://www.milw0rm.com/exploits/3394

接下来还有什么更多的惊喜呢?!


Hardened-PHP的SE一直是PHP安全方面的权威,也是我和许多朋友非常佩服的人。

昨天SE宣称,3月将是Month of PHP Bugs,而他也确实开始行动了,首先以一个POC拉开了序幕!

对PHP的研究,目前已经深入到了PHP core,比较大的漏洞,一般都是从PHP core中找出来的。

继续密切关注中。。。


zz from Hardened-PHP:

01. March 2007


The Hardened-PHP Project is proud to announce the beginning of the Month of PHP Bugs. This initiative is an effort to improve the security of PHP. However we will not concentrate on problems in the PHP language that might result in insecure PHP applications, but on security vulnerabilities in the PHP core. During March 2007 old and new security vulnerabilities in the Zend Engine, the PHP core and the PHP extensions will be disclosed on a day by day basis. We will also point out necessary changes in the current vulnerability managment process used by the PHP Security Response Team.


The initiative's webpage is located at: www.php-security.org

[News]Ph4nt0m Come Back!!

幻影又回来了。


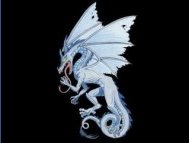
大家看到可爱的幻影龙了吗?在4,5年前,幻影的首个logo就是他!

欢迎大家注册幻影的新技术论坛,和邮件组,详情请看全文

幻影又回来了。


大家看到可爱的幻影龙了吗?在4,5年前,幻影的首个logo就是他!


出于某些脚本小子的邪恶用心(就不去揣测了),原论坛服务器被DDOS,现开通技术blog和邮件讨论组


本blog作为幻影的官方blog,将不定期对一些热点做出点评,欢迎大家一起参与。


幻影的论坛继续保留,版块暂时精简为3个版块,可以通过forum来访问。


加入邮件组请直接在右边栏输入自己的邮箱,提交。

然后邮箱会收到一封注册确认信,确认之后就可以了。

退订也是一样。


另外请大家不要每次注册后都发个test邮件,也请尽量少发没有内容的邮件。好的社区需要大家一起维护。


BTW:社区不是靠DDOS就能打垮的,热爱这份事业的人请走到一起来,谢谢大家对幻影的支持!


by axis
2007.2.12

[News]Blog迁移

Date: 2007-05-24
By: axis@ph4nt0m

由于MyOpera被伟大的GFW给和谐了,现在决定将幻影的blog迁移到这里,我们会一如既往的认真写每篇blog,请大家继续支持我们!